- Les PME, TPE et ETI restent la catégorie la plus touchée par les rançongiciels selon l’ANSSI. Le piratage de compte domine les demandes d’assistance des entreprises et associations.
- Le socle de bonnes pratiques repose sur l’authentification multifacteur et les mises à jour. Il prévoit aussi une sauvegarde hors ligne et des droits d’accès limités.
- Bpifrance subventionne à 50 % un Diag Cybersécurité de 8 jours pour les PME de plus de 10 salariés. Le reste à charge s’élève à 4 400 € HT par site.
- Pour être indemnisée par son assurance cyber, la victime doit porter plainte sous 72 heures. Une violation de données personnelles à risque se notifie aussi à la CNIL sous 72 heures.
- La transposition de NIS 2 reste en cours en France en octobre 2026. Les moyennes entreprises des 17 secteurs visés figurent parmi les entités importantes.
Hameçonnage, piratage de compte, faux RIB, rançongiciel : les PME font face à des menaces multiples, avec peu de ressources. La sécurité informatique d’une PME repose pourtant sur des mesures de sécurité connues. Authentification multifacteur, mises à jour, sauvegardes hors ligne et contrôle des accès forment ce socle. En cas d’attaque, trois démarches pèsent lourd : 17Cyber, plainte sous 72 heures, notification éventuelle à la CNIL. Comment les dirigeants de TPE PME peuvent-ils renforcer la cybersécurité de leur entreprise ?
Pourquoi les PME sont devenues des cibles privilégiées des cybercriminels
Le panorama de la cybermenace 2025 de l’ANSSI recense 128 compromissions par rançongiciel. Les PME, TPE et ETI restent la catégorie la plus touchée, avec près de la moitié des victimes (48 %). Selon le Baromètre France Num 2026, 39 % des TPE PME ont subi un incident de cybersécurité en un an. Et 53 % des dirigeants redoutent le piratage ou la perte de données.
Les ressources des PME restent limitées face aux risques. Dans 8 TPE-PME sur 10, le dirigeant gère lui-même l’informatique, selon Cybermalveillance.gouv.fr. La part tombe à 47 % entre 10 et 49 salariés. Un DSI en a la charge dans 41 % des structures de 50 salariés et plus. Pourtant, chaque entreprise détient des données de valeur : fichiers clients, devis, factures, paie.
L’impact d’une attaque dépasse la technique. Le guide de l’ANSSI cite le vol de données, la rançon, l’atteinte à l’image ou le sabotage. Pour une entreprise, l’atteinte à l’image peut entraîner une perte de confiance des clients. Les outils métier qui hébergent ces données deviennent donc des points d’entrée à protéger. Chez Cirrus Shield, la page sur la sécurité des données d’un CRM hébergé en France détaille ces protections. Elle cite le chiffrement en transit et au repos et l’historique des connexions.
Les principales menaces cyber pour les entreprises
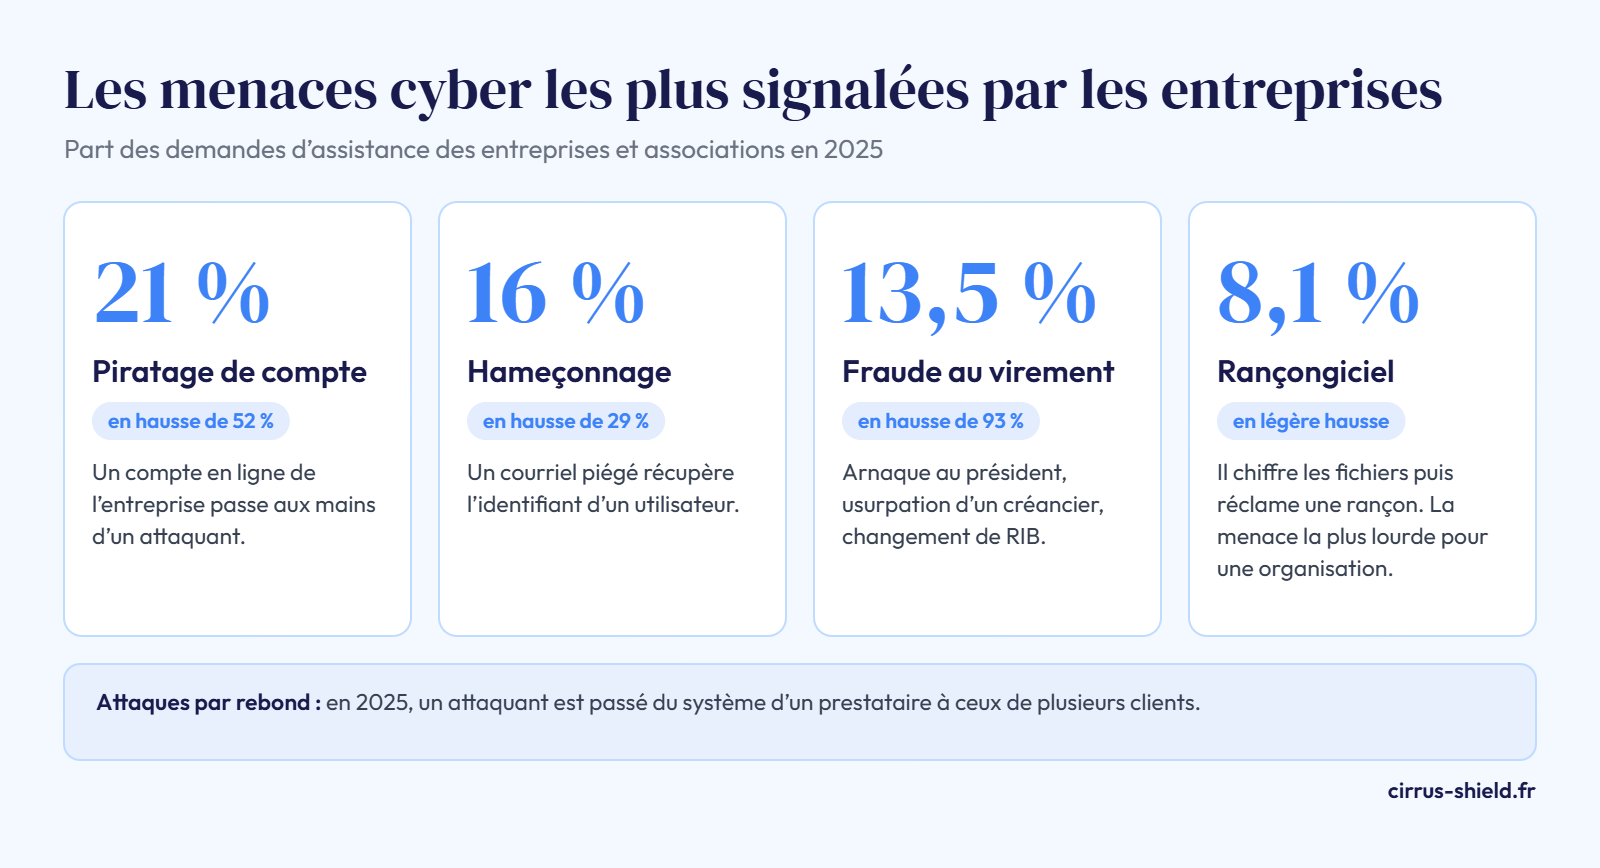
Le rapport d’activité 2025 de Cybermalveillance.gouv.fr classe les demandes d’assistance des entreprises et associations.
Hameçonnage (phishing) et piratage de compte
Le piratage de compte arrive en tête avec 21 % des parcours d’assistance, en hausse de 52 %. L’hameçonnage, ou phishing, suit avec 16 %. Un courriel piégé récupère l’identifiant d’un utilisateur, puis ouvre l’accès au système d’information.
Fraude au virement et faux RIB
La fraude au virement entre dans le trio de tête avec 13,5 % des assistances, en hausse de 93 %. Elle couvre l’arnaque au président, l’usurpation d’un créancier et le changement de RIB.
Rançongiciel et attaques par rebond
Le rançongiciel chiffre les fichiers puis réclame une rançon. Il pèse 8,1 % des demandes des entreprises et associations, un volume en légère hausse. Cybermalveillance.gouv.fr y voit la menace « la plus redoutable et la plus impactante » pour une organisation. Les prestataires servent aussi de relais aux attaques. En 2025, l’ANSSI a vu un attaquant passer du système d’un prestataire aux systèmes de plusieurs clients.
Les mesures de sécurité recommandées par l’ANSSI
L’Agence nationale de la sécurité des systèmes d’information (ANSSI) publie un guide de cybersécurité pour les TPE PME. Rédigé avec la Direction générale des Entreprises, il s’intitule « La cybersécurité pour les TPE/PME en 13 questions ». Le tableau reprend ses bonnes pratiques et solutions.
| Mesure de protection | Risques réduits | Repère du guide |
|---|---|---|
| Authentification multifacteur (MFA) | Piratage de compte, phishing | Activation sur chaque service compatible : messagerie, banque, cloud |
| Mots de passe robustes et uniques | Force brute, réutilisation d’identifiants | 9 caractères minimum, 15 pour les services critiques |
| Comptes utilisateurs sans droits d’administration | Installation de codes malveillants | Accès révoqués au départ de chaque collaborateur |
| Mises à jour automatiques | Exploitation de vulnérabilités | Correctifs appliqués dès leur publication |
| Antivirus | Codes malveillants connus | Mise à jour automatique de la base de signatures |
| Pare-feu et VPN chiffré | Propagation sur le réseau, accès distants | Connexions entre postes bloquées par défaut, VPN en IPsec ou TLS |
| Sauvegardes « 3-2-1 » | Rançongiciel, perte de matériel | 3 copies sur 2 supports, dont 1 hors ligne |
Identités, mises à jour et pare-feux
Le niveau de protection reste stable dans l’ensemble. Selon France Num, 84 % des TPE PME déclarent au moins une mesure de protection, comme en 2025. La mise en place de la MFA progresse toutefois : 47 % parmi elles, soit 9 points de plus depuis 2024. Le pare-feu local freine les déplacements d’un attaquant sur le réseau. Pour le télétravail, un réseau privé virtuel (VPN) chiffré reste recommandé. En 2024, plus de la moitié des opérations de cyberdéfense de l’ANSSI découlaient de failles d’équipements de bordure. Les pare-feux et les passerelles VPN en font partie.
Sauvegardes hors ligne
Une sauvegarde connectée au réseau reste exposée : un rançongiciel peut la chiffrer. D’où la copie hors ligne prévue par la règle « 3-2-1 ». Les restaurations se testent aussi régulièrement. Après un chiffrement, seules des sauvegardes intègres permettent de relancer l’activité rapidement.
Antivirus, EDR et détection des intrusions
L’antivirus constitue une première ligne de défense contre les codes malveillants connus. Un EDR (endpoint detection and response) ajoute la détection des comportements suspects sur les postes de l’entreprise. Ces solutions de cybersécurité ont leurs limites : certains attaquants adaptent leurs outils pour échapper à la détection. La MFA cède aussi si le poste de l’utilisateur est déjà compromis. La formation des utilisateurs complète donc les outils de cybersécurité.
Organiser la cybersécurité d’une PME : référent, prestataire, diagnostic
Les solutions de sécurité produisent peu d’effet sans pilotage ni formation. Le sujet rejoint la gestion informatique d’une PME sans service dédié. Pour renforcer la cybersécurité des TPE PME, la démarche s’appuie sur trois leviers.
Un référent interne et un prestataire identifié
Sans DSI, un référent interne suit le plan de sécurisation, les accès et les prestataires. Les recommandations officielles invitent à identifier à l’avance un prestataire de réponse aux incidents. Selon France Num, 65 % des TPE PME touchées traitent l’incident en interne, 31 % avec un prestataire externe.
Le label ExpertCyber de Cybermalveillance.gouv.fr est délivré après un audit d’AFNOR Certification. Il couvre la sécurisation, le maintien en condition de sécurité et l’assistance après incident. Le service Mon ExpertCyber met en relation avec ces prestataires. Les CCI et les CMA peuvent aussi orienter les entreprises vers une assistance adaptée.
Du test gratuit au diagnostic cyber subventionné
Le premier pas mesure le niveau de maturité cyber. Sur MesServicesCyber, l’ANSSI propose un test en trois minutes et un diagnostic cyberdépart. Ce dernier dure une heure, gratuit, avec un Aidant cyber bénévole.
Bpifrance finance un diagnostic cyber plus poussé, relayé par France Num. Le Diag Cybersécurité vise les PME indépendantes de plus de 10 salariés. En 8 jours, un expert évalue la maturité des pratiques et la vulnérabilité des actifs de l’entreprise. Le coût atteint 8 800 € HT par site, subventionné à 50 %, soit 4 400 € HT. Le plan d’action classe les mesures selon leur impact sur le niveau de sécurité et prépare la gestion de crise.
Le budget figure parmi les freins les plus cités, selon Cybermalveillance.gouv.fr. Parmi les entreprises mal préparées, 61 % l’évoquent, juste derrière le manque d’expertise (63 %).
Comment réagir face à une cyberattaque
Cybermalveillance.gouv.fr et le guide de l’ANSSI décrivent une séquence de réflexes face à un rançongiciel :
- couper les connexions Internet du réseau attaqué, sans éteindre les machines touchées ;
- débrancher les sauvegardes connectées pour les préserver ;
- alerter le prestataire habituel ou le service 17Cyber, ouvert 24 h/24 et 7 j/7 ;
- ne pas payer la rançon, dont le versement ne garantit ni la récupération ni la non-publication des données ;
- déposer plainte avant toute réinstallation, pour conserver les traces techniques ;
- tenir une main courante : date, heure, auteur et description de chaque action.
Plainte et assurance : le délai de 72 heures
L’article L12-10-1 du Code des assurances, issu de la loi du 24 janvier 2023, encadre ce point. L’indemnisation des pertes liées à une cyberattaque exige une plainte sous 72 heures. Le délai court dès la connaissance de l’atteinte. La règle vise les personnes morales et les professionnels dans leur activité.
Protection des données : la notification à la CNIL
La notification à la CNIL reste une démarche distincte de la plainte. Une violation de données personnelles présentant un risque se notifie sous 72 heures. La procédure détaillée figure dans l’article sur la démarche de conformité RGPD d’une PME.
Le cadre réglementaire : RGPD et directive NIS 2
L’article 32 du RGPD impose déjà des mesures de sécurité « appropriées » au risque. Il cite le chiffrement, la résilience des systèmes et le rétablissement de l’accès aux données.
La directive NIS 2 renforce les obligations de cybersécurité des entreprises de 17 secteurs. Les moyennes entreprises de ces secteurs relèvent des entités importantes. Les micro et petites entreprises en sont exclues, sauf cas particuliers. Les entités assujetties devront s’enregistrer, gérer leurs risques et notifier leurs incidents.
En France, la transposition reste en cours. Le Sénat a voté le projet de loi le 12 mars 2025. Au 28 octobre 2026, le dossier législatif de l’Assemblée nationale ne mentionne aucune adoption en séance.
FAQ : sécurité informatique des PME
Pourquoi les PME sont-elles des cibles privilégiées des cyberattaques ?
Elles détiennent des données de valeur avec des ressources de protection limitées. Le panorama 2025 de l’ANSSI place les PME, TPE et ETI en tête des victimes de rançongiciels.
Quelles mesures de sécurité informatique mettre en place en priorité dans une PME ?
Le guide de l’ANSSI cite notamment l’authentification multifacteur, les mises à jour et les sauvegardes hors ligne. S’y ajoutent des comptes utilisateurs sans droits d’administration, un pare-feu et la formation des équipes.
Combien coûte un diagnostic cyber pour une PME ?
Le Diag Cybersécurité de Bpifrance revient à 4 400 € HT par site après subvention. Le diagnostic cyberdépart, d’une heure, reste gratuit.
Faut-il payer la rançon après une attaque par rançongiciel ?
Non, Cybermalveillance.gouv.fr recommande de ne pas payer.
Une PME est-elle concernée par NIS 2 ?
Une moyenne entreprise d’un des 17 secteurs visés relève des entités importantes. La loi française de transposition reste en discussion au Parlement en octobre 2026.
Sources
- Panorama de la cybermenace 2025, ANSSI
- Rapport d’activité 2025, Cybermalveillance.gouv.fr
- Mesure de notoriété et de maturité en matière de cybersécurité auprès des TPE-PME 2025, Cybermalveillance.gouv.fr
- Baromètre France Num 2026, rapport complet, Direction générale des Entreprises
- La cybersécurité pour les TPE/PME en 13 questions, ANSSI et Direction générale des Entreprises
- Diag Cybersécurité, Bpifrance
- Article L12-10-1 du Code des assurances, Légifrance
- Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité, Assemblée nationale